 一句话核心:产业政策文件里第一次出现了「技能包(Skills)」。工业和信息化部印发的《「人工智能+软件」专项行动实施方案》第(九)条明确——「推动建设智能体软件应用商店和技能包(Skills)资源库,规范平台上架审核与运营管理,促进智能体、技能包广泛应用」。此前这个专区讨论的 Skills 落地都是厂商行为(怎么写、怎么验证、怎么分发),这次是政策层把「技能包」与「应用商店」并列写进方案,并把「上架审核」写成了要求。
 背景:从厂商行为到产业政策
把这条放进专区的已有脉络里,会更清楚它新在哪:
| 已发内容 | 解决的层面 |
|---|---|
| SKILL.md 逐字段规范(146) | 怎么写:格式与渐进式披露 |
| plugin eval 与 Δ 机制(147) | 怎么验证:skill 是否真的被触发、是否真的有用 |
| WeKnora 的 skill 沙箱与租户目录(150) | 怎么治理:运行隔离与分发目录 |
| OpenAI 原生支持开放规范(154) | 怎么通用:跨厂商分发 |
| Plugin4Shell / MCPJacking(155、待发选题) | 风险在哪:供应链可被接管 |
所有这些此前都是厂商或研究机构在做的事。 工信部这份方案第一次把「技能包」放进产业政策语言,并且把它和「应用商店」「上架审核」「运营管理」放在同一句里——这等于在政策层面承认技能包是一种可上架、需审核的软件制品。
 方案里与 Skills 相关的条款(原文摘录)
- 第(九)条「建设智能体软件应用市场」:推动建设智能体软件应用商店和技能包(Skills)资源库,规范平台上架审核与运营管理,促进智能体、技能包广泛应用;引导各类创新主体开发高质量专业技能包、知识库等,鼓励软件企业开发面向智能体的功能组件,沉淀行业知识;培育智能体开源专区,构建多元协同、技能共享的开放生态。
- 第(八)条「培育智能体软件产品」:面向高价值行业场景,整合知识图谱与数据资源,打造垂直领域专业智能体软件;研制安全可靠、行为可校验的工业智能体。
- 安全侧条款(在「优化软件产业发展环境」部分):加强人工智能生成代码安全审查,防范智能编程工具恶意指令注入等新型攻击,强化开发工具、代码库等访问控制;研究智能体身份标识、可信互联、数据安全、行为管控等安全技术,推动建立覆盖开发、部署、应用等环节的智能体安全管理规范。
为什么把第 3 条也列出来:它与本专区此前两篇风险类内容(编码代理的插件供应链漏洞、技能/MCP 被劫持)指向同一件事——当技能与插件成为可执行制品,治理要求必然跟上。政策文本里已经出现了「恶意指令注入」「访问控制」「身份标识」「行为管控」这些词,说明这条线已经被纳入产业层面的考虑。
 数据与口径
| 项目 | 内容 |
|---|---|
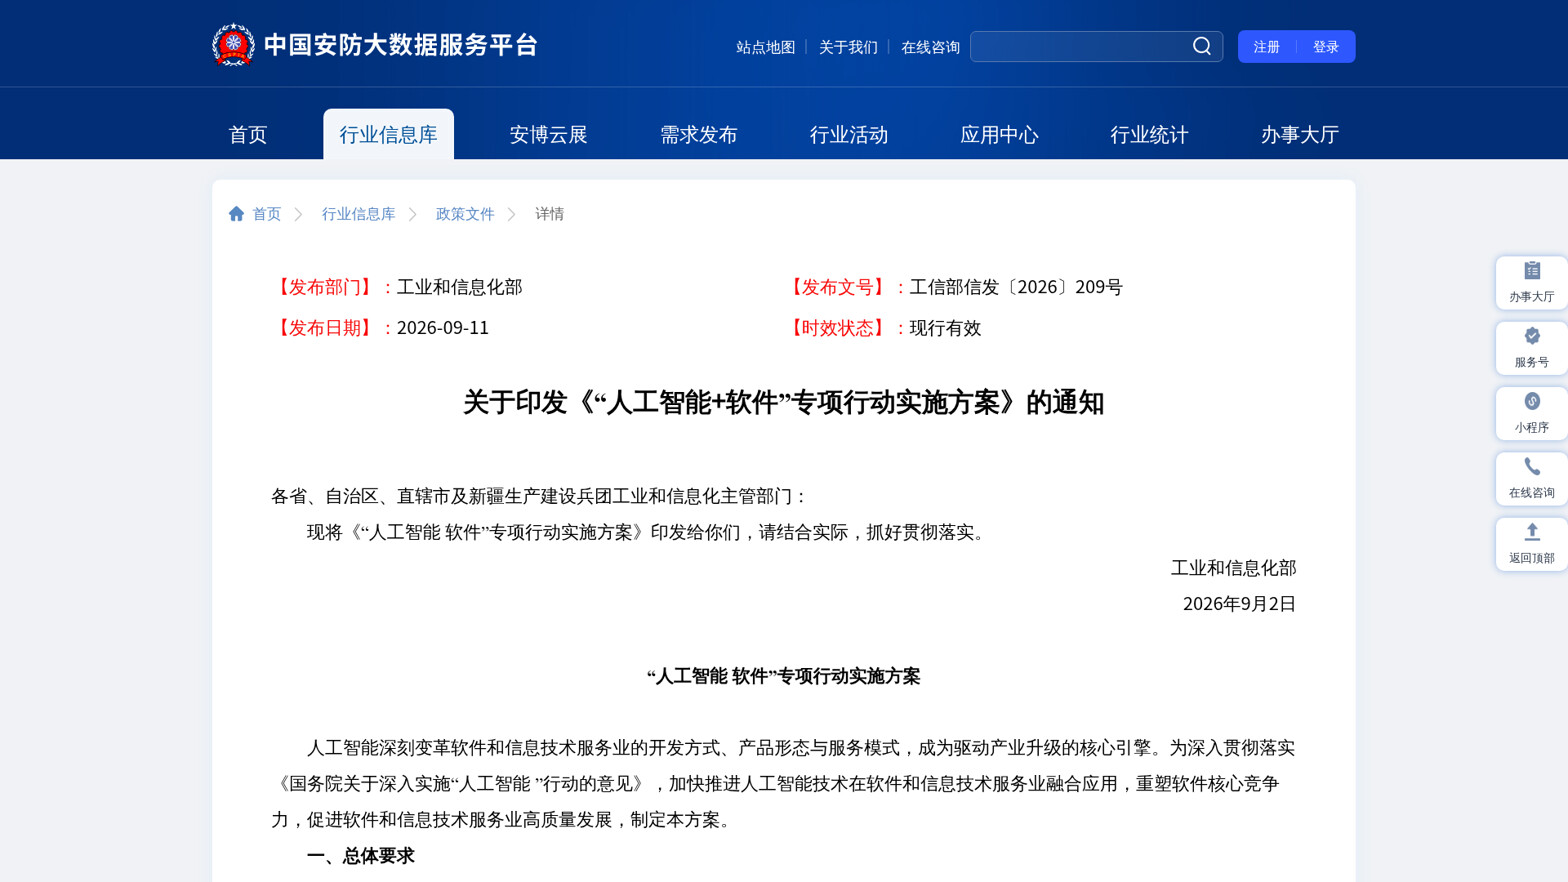
| 文件名称 | 《「人工智能+软件」专项行动实施方案》 |
| 发布部门 | 工业和信息化部 |
| 文号 | 工信部信发〔2026〕209 号 |
| 落款日期 | 2026 年 9 月 2 日 |
| 发布日期 | 2026 年 9 月 11 日(央视网同日报道;政策文件转载页标注「发布日期 2026-09-11」) |
时间口径请注意:本方案不是当日新闻,也不宜写「近日印发」——请按上述具体日期表述。
 辩证评估
- 政策信号:把「技能包」与「应用商店」「上架审核」并列,是对技能生态制品化的官方确认。对做企业级技能分发的团队,这意味着「技能包」未来很可能被当作一类软件产品来管理——涉及审核、运营、可能的准入要求,而不只是内部工具。
- 对专区读者的直接含义:如果你在做技能,「能装、能用」之外,「怎么上架、怎么被审核、出问题谁负责」会逐渐成为必答题;方案里「引导开发高质量专业技能包」「培育开源专区」也指向资源库与生态位。
- 反向视角:其一,这是方向性方案,条款用的是「推动建设」「引导」「规范」等表述,配套的上架审核标准、技能格式要求、责任划分细则均未出现——注意方案括注了「技能包(Skills)」,但并没有指定任何具体技术规范(例如 SKILL.md 这类开放标准),厂商能否对齐仍是市场行为;其二,方案同时提「开源专区」与「应用商店」,两者的边界与审核口径如何区分尚未明确;其三,我未能直接访问工信部官网原页核对文号与日期(本轮依据公开政策数据库转载页与央视网报道),引用条款时建议以官网原文为准。
- 与本专区风险的呼应:方案把「恶意指令注入」「访问控制」「行为管控」写进产业政策,恰好覆盖了我们此前从漏洞披露里看到的风险面;政策在前、细则在后,中间这段时间正是各团队自查的窗口。
 已知 vs 待验证
已证实(政策转载页 + 央视网报道):文件名称、发布部门(工业和信息化部)、文号(工信部信发〔2026〕209 号)、落款日期(2026 年 9 月 2 日)与发布日期(2026 年 9 月 11 日);第(九)条关于「智能体软件应用商店和技能包(Skills)资源库」「规范平台上架审核与运营管理」的表述;安全侧关于生成代码安全审查、恶意指令注入防范、智能体身份标识与行为管控的表述。
待验证:工信部官网原文页(本轮未直接取到,建议核对文号与措辞);方案的实施细则、配套标准与时间表;「技能包」是否会被指向某个具体技术规范;「应用商店」与「开源专区」的审核边界。
 给读者的建议
- 做技能 / 插件分发的团队:现在就把「上架材料」当成会到来的要求来准备——技能说明、版本与变更记录、安全审阅记录、责任主体;这些与 147 篇讲的验证机制、MCPJacking 讲的供应链风险是同一套能力。
- 企业内部技能库的负责人:对照方案里的三个词做自查——恶意指令注入(工具的输入是否可信)、访问控制(谁能装、能碰什么)、行为管控(技能能做什么、被审计到什么程度)。
- 内容与研究者:这条政策线索值得持续跟——如果后续出台上架审核或技能格式的配套标准,它会直接影响开放规范与各厂商实现的关系。
- 不要过度解读:这是方向性方案,不构成即刻的合规义务;把它当作未来 1–2 年治理走向的信号来读更合适。
 来源
官方来源
- 央视网《工信部印发〈「人工智能+软件」专项行动实施方案〉》(2026-09-11):工信部印发《“人工智能+软件”专项行动实施方案》_新闻频道_央视网(cctv.com)
政策原文转载页(含文号、发布日期与全文)
- 中国安防大数据服务平台政策文件页(工信部信发〔2026〕209 号,发布日期 2026-09-11,附方案 PDF):关于印发《“人工智能+软件”专项行动实施方案》的通知--中国安防大数据服务平台
- 新浪财经《工信部印发〈「人工智能+软件」专项行动实施方案〉》(2026-09-14):工信部印发《“人工智能+软件”专项行动实施方案》_新浪财经_新浪网
说明:条款引文取自上述政策文件转载页全文;工信部官网原文页本轮未能直接访问,引用前建议回官网复核文号与措辞。