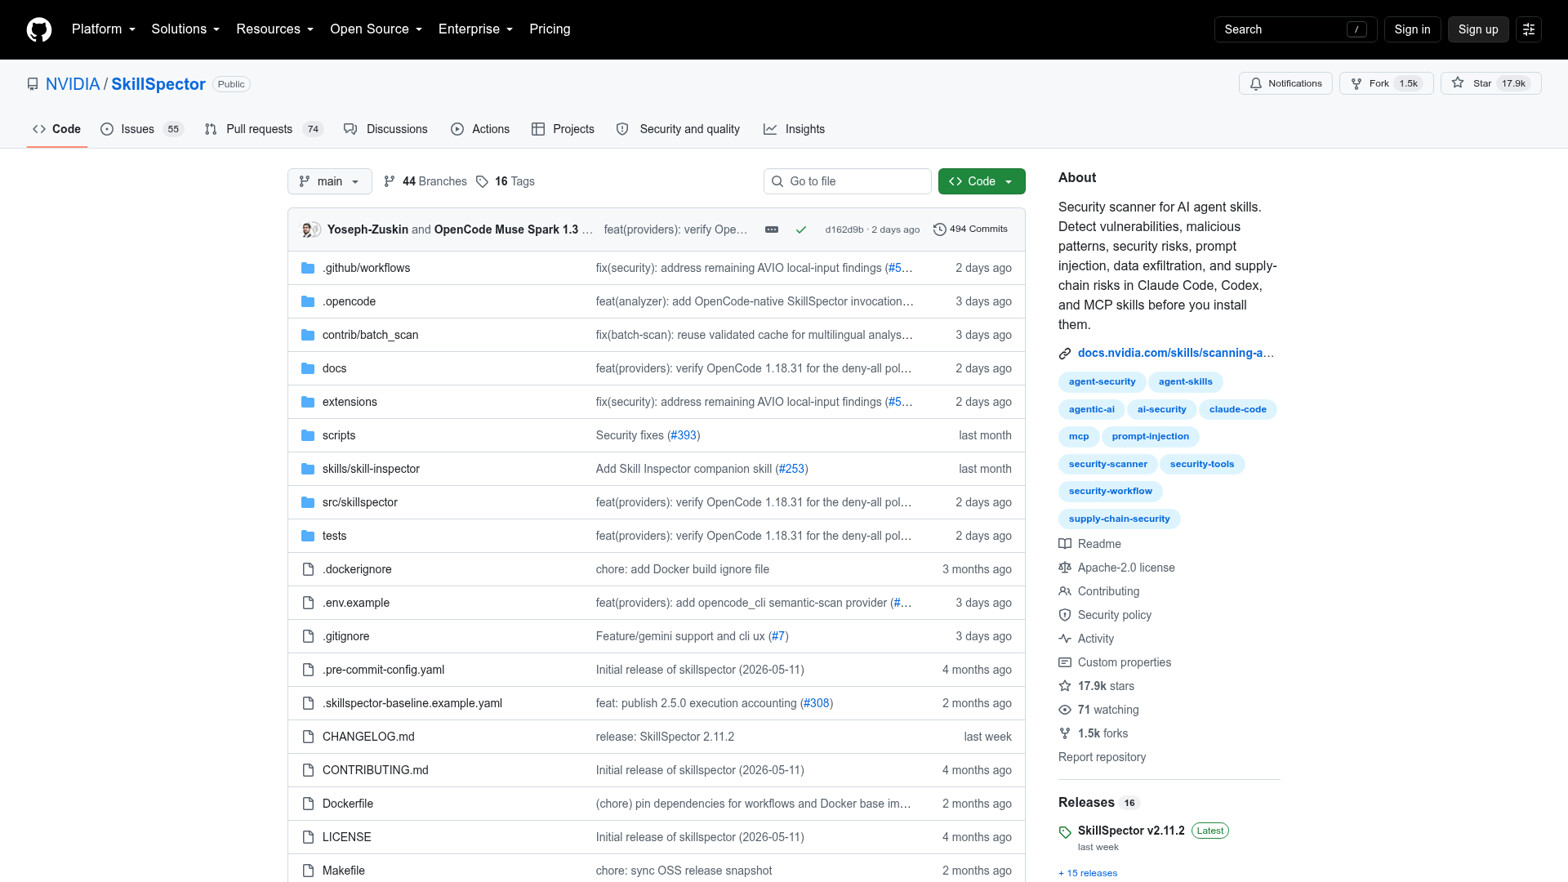
 一句话核心:英伟达开源了 SkillSpector——一个在安装之前扫描 AI agent skills 的安全扫描器,官方仓库描述写明它检测 Claude Code、Codex 与 MCP skills 中的漏洞、恶意模式、安全风险、提示注入、数据外泄与供应链风险。它正好补上本专区供应链这条线的最后一环:前面几篇讲的是「技能怎么写」「效果怎么验」「风险怎么被证实」,这一篇讲装之前怎么先扫一遍——而且这是那条线里第一个由大厂官方提供的防御工具。
 先说时效:这是选题,不是新闻
这一点必须先讲清楚,因为它极易被写成「英伟达近日发布」:
- 仓库的首次提交是 2026-03-21(commit 信息为
Initial commit,与 GitHub API 记录的仓库创建时间同日)。3/21 之后的下一条提交出现在 2026-05-12 05:17 UTC,其提交信息自标「Initial release of skillspector (2026-05-11)」——这个 5 月 11 日是作者本地日期(对应 UTC-7 的 5/11 22:17),不是仓库首提交日,也不应被当作「首次发布」的时间锚点。 - 仓库仍在活跃更新:最新提交 2026-09-18,累计 494 次提交、16 个 tag,最新 release 为 v2.11.2(发布时间 2026-09-09 20:27 UTC)。
- 因此本文把它作为工具选题处理:不写「近日发布」,只写可核的制品时间。
 它是做什么的
| 项目 | 内容(取自官方仓库描述与页面信息) |
|---|---|
| 仓库 | NVIDIA/SkillSpector(公开) |
| 定位 | AI agent skills 的安全扫描器 |
| 扫描目标 | Claude Code、Codex 与 MCP skills |
| 检测项(官方描述) | 漏洞、恶意模式、安全风险、提示注入(prompt injection)、数据外泄、供应链风险 |
| 关键时点 | 在你安装之前(before you install them) |
| 许可 | Apache-2.0(仓库页面标注) |
| 规模(2026-09-20 查询) | 17,852 stars、1,538 forks、494 commits、16 tags |
| 文档与配套 | 英伟达官方文档页:Scan Agent Skills Before Installation | NVIDIA Skill Documentation (仓库 homepage 指向此处,说明它不只是仓库自述);仓库内含配套的 skills/skill-inspector companion skill |
 为什么它对本专区重要:它接上了同一条线的两端
把专区最近这组内容按时间摞起来,会看到一条完整的链路:
| 已发内容 | 在这条链上的位置 |
|---|---|
| SKILL.md 开放规范逐字段解读(146) | 怎么写:格式与渐进式披露 |
| plugin eval 与 Δ 机制(147) | 怎么验证效果:skill 是否被触发、是否真的有用 |
| WeKnora 的 skill 沙箱与租户目录(150) | 怎么治理:运行隔离与分发目录 |
| OpenAI 原生支持开放规范(154) | 怎么通用:跨厂商分发 |
| Plugin4Shell + SkillJacking(155) | 风险被证实:插件自动更新链被利用、技能被劫持 |
| MCPJacking 选题(8/27) | 风险被证实(MCP 侧):过期域名被抢注、分发入口被顶替 |
| 工信部方案写入「技能包」(157) | 政策要求:把技能包与上架审核写进方案 |
| SkillSpector(本篇) | 防御动作:装之前先扫 |
这也解释了它为什么值得写:前面几篇都在描述问题,这一篇是第一个「可以马上用」的处置手段,且提供方是上游芯片厂商而非安全创业公司——工具供给方从研究机构扩展到平台厂商,本身就是生态成熟度的一个信号。
 辩证评估
- 对读者的直接价值:如果你在装第三方技能或 MCP,「先扫再装」应该成为一个默认动作——尤其在本专区已经确认过「插件自动更新链可被利用」之后(见 155 篇)。它检测项里明确包含提示注入与供应链风险,正对应那类攻击面。
- 反向视角(务必知悉):
- 本文没有实测:我没有安装、也没有运行过该扫描器,上文所有能力描述都来自仓库自身的描述与页面元数据,不构成「实测有效」的结论。
- 扫描器不是保险:静态检测能挡掉已知模式,但技能/插件的运行期行为与分发链被接管是另外两类问题(155 篇里的漏洞根因在客户端如何校验钉扎,扫描器管不到)。
- 仓库信息会变:星标、tag 数与 release 版本都在动,引用时请标注查询日期(本文为 2026-09-20)。
- 许可为 Apache-2.0:可商用,但落地前仍应读 LICENSE 原文并做内部安全评审。
- 一个务实的定位:把它放在发布流水线里更合适——技能入库或上架前跑一次,与本专区 147 篇讲的效果评测(plugin eval)互补:一个查「能不能被利用」,一个查「到底有没有用」。
 已知 vs 待验证
已证实(GitHub 仓库页与 API 元数据,2026-09-20 查询):仓库归属(NVIDIA)、公开状态、Apache-2.0 许可、定位描述(安装前扫描 Claude Code / Codex / MCP skills 的漏洞、恶意模式、安全风险、提示注入、数据外泄、供应链风险)、17,852 stars、1,538 forks、494 commits、16 tags、最新 release v2.11.2(2026-09-09 20:27 UTC)、最新提交 2026-09-18、首次提交 2026-03-21(Initial commit)、仓库内含 skills/skill-inspector 配套技能、仓库 homepage 指向英伟达官方文档页 Scan Agent Skills Before Installation | NVIDIA Skill Documentation 。
待验证:具体检测能力与误报率(需自行安装评测);支持的文件/格式范围与命令行用法;是否有官方发布公告或博客(本轮未取到);与 CI/CD 的集成方式。
 上手难度与推荐理由
- 上手难度:中。获取成本低(开源、Apache-2.0),但要用出价值需要接到流程里——技能入库或上架前的固定检查点,而不是一次性试用。
- 推荐理由:这是目前这条供应链线上唯一可直接使用的官方防御工具,而且它的定位与政策方向一致(157 篇里「规范平台上架审核」的要求,本质需要一个可执行的扫描环节)。先把检查点建起来,再谈审核标准,是更务实的顺序。
 官方来源
- 仓库主页:GitHub - NVIDIA/SkillSpector: Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and supply-chain risks in Claude Code, Codex, and MCP skills before you install them. · GitHub
- 仓库页指向的英伟达官方文档(skills scanning 章节):见仓库页 About 区的 docs.nvidia.com 链接